Keamanan Siber Adalah: Pengertian, Ancaman Umum, dan Cara Melindungi Diri
Jawaban cepat
Keamanan siber adalah upaya mencegah kerusakan, melindungi, dan memulihkan komputer, sistem komunikasi elektronik, serta informasi di dalamnya agar tetap tersedia, utuh, dan rahasia. Ancaman yang umum menyasar pengguna biasa antara lain phishing, pencurian kode verifikasi, malware, dan sandi yang bocor. Perlindungan dasarnya ada tiga: sandi kuat yang berbeda untuk tiap akun, verifikasi dua langkah, dan perangkat yang selalu diperbarui.
Definisi singkat: Keamanan siber adalah upaya mencegah kerusakan, melindungi, dan memulihkan komputer, sistem dan layanan komunikasi elektronik, beserta informasi di dalamnya, agar tetap tersedia, utuh, terautentikasi, rahasia, dan tidak bisa disangkal.
Daftar isi
 StockSnap, CC0 1.0Foto: Alexey Topolyanskiy / StockSnap, CC0 1.0
Keamanan siber adalah upaya mencegah kerusakan, melindungi, dan memulihkan komputer, jaringan, layanan komunikasi elektronik, serta data di dalamnya supaya tetap bisa dipakai, tidak diubah orang lain, dan tidak bocor. Untuk kamu sebagai pengguna HP dan laptop, artinya sederhana: akun tidak diambil alih, data tidak dicuri, dan perangkat tidak disusupi program jahat.
Panduan ini menjelaskan pengertian keamanan siber dengan bahasa sehari-hari, ancaman yang umum menyasar pengguna biasa, cara mengenali pesan penipuan, tiga lapis perlindungan yang bisa kamu pasang hari ini, dan ke mana melapor kalau sudah terlanjur kena. Semua langkah dan klaim di sini diambil dari halaman resmi BSSN, NIST, Google, WhatsApp, Apple, dan Microsoft yang tercantum di bagian Sumber.
Pengertian keamanan siber dan kenapa penting buat kamu
Salah satu definisi rujukan datang dari glosarium NIST, lembaga standar Amerika Serikat. Di sana, keamanan siber (cybersecurity) diartikan sebagai pencegahan kerusakan, perlindungan, dan pemulihan komputer, sistem dan layanan komunikasi elektronik, termasuk informasi di dalamnya, untuk menjamin ketersediaan, integritas, autentikasi, kerahasiaan, dan nirsangkal. Jadi kalau ada yang bertanya "keamanan cyber adalah apa", jawabannya bukan sekadar antivirus. Ia mencakup pencegahan, perlindungan, sekaligus pemulihan.
Di Indonesia, lembaga yang bertugas melaksanakan keamanan siber nasional adalah Badan Siber dan Sandi Negara (BSSN). Dalam Pengantar Strategi Keamanan Siber Nasional, BSSN menyebut keamanan siber sudah menjadi isu prioritas semua negara sejak teknologi informasi dipakai di hampir semua aspek kehidupan, dari ekonomi, pendidikan, kesehatan, sampai pemerintahan. BSSN juga mencatat bahwa makin tinggi pemanfaatan teknologi, makin tinggi dan kompleks pula risiko penyalahgunaannya.
Salah satu tujuan strategis yang ditulis BSSN adalah tercapainya budaya keamanan siber. Menurut kami, di sinilah peranmu. Firewall negara dan sistem keamanan bank tidak banyak membantu kalau kode OTP-mu diserahkan sendiri ke penipu lewat telepon. Serangan seperti phishing tidak perlu membobol sistem, cukup membujuk orangnya.
Kalau kamu sedang mulai mengenal topik teknologi lain di pilar ini, lihat juga kumpulan panduan internet, jaringan, dan keamanan yang terus kami tambah.
Lima hal yang dijaga keamanan siber
Definisi NIST di atas menyebut lima sifat yang ingin dijaga. Istilahnya terdengar akademis, padahal contohnya ada di kegiatan harianmu.
| Sifat yang dijaga | Artinya | Contoh sehari-hari |
|---|---|---|
| Ketersediaan (availability) | Data dan layanan bisa dipakai saat dibutuhkan | Foto keluarga tetap bisa dibuka, tidak dikunci program jahat |
| Integritas (integrity) | Data tidak diubah oleh pihak yang tidak berhak | Nomor rekening di tagihan tidak diganti penipu |
| Autentikasi (authentication) | Sistem bisa memastikan siapa yang masuk | Login WhatsApp di HP baru meminta kode dan kata sandi verifikasi dua langkah |
| Kerahasiaan (confidentiality) | Hanya orang berhak yang bisa membaca | Isi email kerja tidak bisa dibaca orang lain |
| Nirsangkal (nonrepudiation) | Pelaku sebuah tindakan tidak bisa menyangkal | Catatan siapa yang menyetujui sebuah transaksi |
Tabel ini membantu kamu menilai sebuah risiko. Pesan yang meminta kode verifikasi menyerang autentikasi. Program jahat yang mengunci file menyerang ketersediaan. Begitu kamu tahu apa yang diserang, langkah perlindungannya jadi lebih masuk akal.
Ancaman siber yang umum menyasar pengguna biasa
Berita soal peretasan sering membahas serangan ke lembaga besar. Menurut kami, ancaman keamanan siber yang umum dihadapi pengguna rumahan justru jauh lebih sederhana. Kami merangkumnya menjadi empat kelompok.
Phishing atau pengelabuan
Bantuan Gmail mendefinisikan phishing sebagai upaya mencuri informasi pribadi atau masuk ke akun online lewat email, pesan, iklan, atau situs palsu yang dibuat mirip dengan situs yang biasa kamu pakai. Contohnya email yang tampak dari bank dan meminta data rekening. Pesan semacam ini bisa meniru organisasi ternama, meniru teman atau keluarga, dan meminta kamu mengklik link atau mengunduh software.
Rekayasa sosial dan pencurian kode verifikasi
Glosarium NIST menyebut rekayasa sosial (social engineering) sebagai upaya menipu seseorang agar membuka informasi, misalnya sandi, yang lalu dipakai menyerang sistem. Contohnya, seseorang menelepon atau mengirim chat, mengaku petugas, lalu meminta kode OTP yang baru masuk ke HP-mu. Google menegaskan kode verifikasi tidak boleh dibagikan kepada siapa pun karena scammer bisa memakainya untuk mengambil alih akun.
Malware dan ransomware
Malware adalah perangkat keras, firmware, atau software yang sengaja disisipkan ke sebuah sistem untuk tujuan merugikan, menurut definisi NIST. Virus, worm, dan trojan termasuk di dalamnya. Salah satu jenis malware yang perlu kamu kenali adalah ransomware. CISA menjelaskan ransomware dirancang untuk mengenkripsi file sehingga file dan sistem yang bergantung padanya tidak bisa dipakai, lalu pelaku meminta tebusan.
Sandi lemah, bocor, atau dipakai ulang
Google menyebut sandi berupa frasa yang jelas, pola keyboard sederhana, atau satu kata saja mudah ditebak. Memakai sandi yang sama di beberapa akun juga membuatmu berisiko lebih besar diretas. Begitu satu situs bocor, akun lain yang memakai sandi sama ikut terancam.
Cara mengenali pesan phishing sebelum terlambat
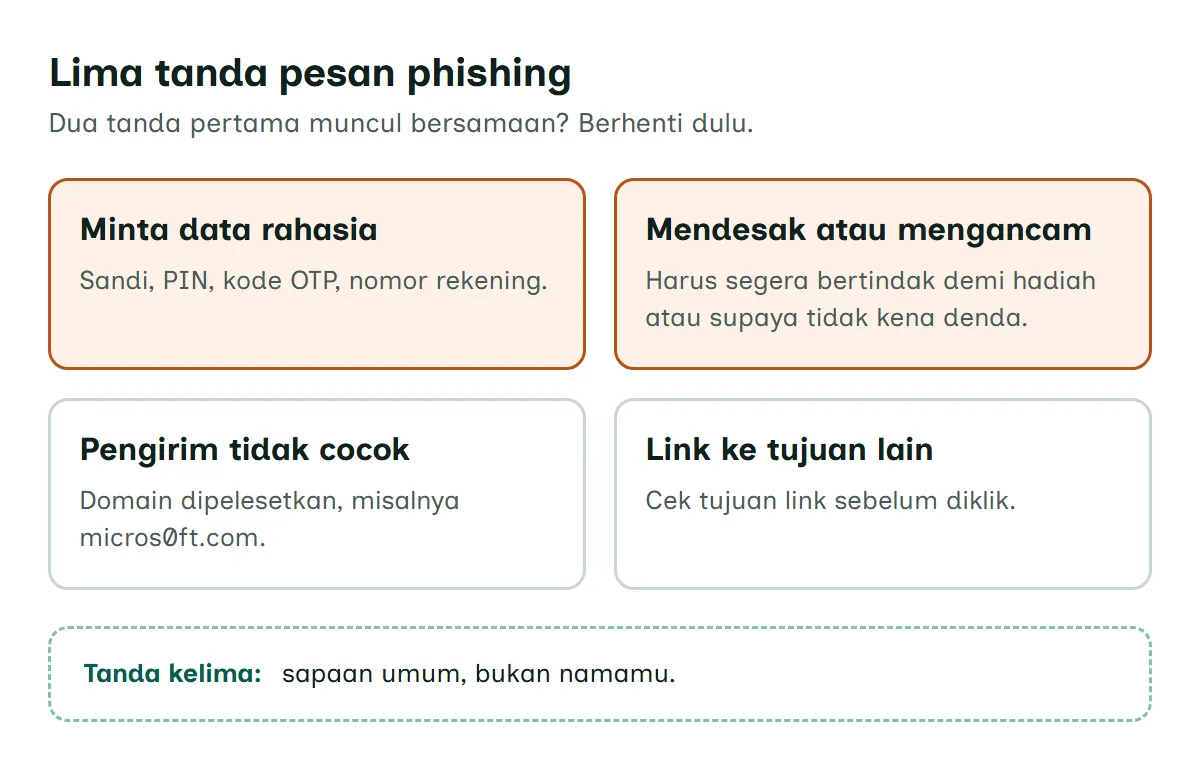
Microsoft dan Google sama-sama membagikan tanda pesan pengelabuan. Kami menggabungkan yang paling berguna untuk pengguna HP:
- Desakan atau ancaman. Microsoft menyebut rasa urgensi palsu sebagai trik umum, misalnya klaim kamu harus segera bertindak untuk mendapat hadiah atau menghindari denda.
- Alamat pengirim tidak cocok. Email yang mengaku dari perusahaan besar tetapi dikirim dari domain lain patut dicurigai. Microsoft memberi contoh ejaan domain yang dipelesetkan seperti micros0ft.com, dengan angka 0 menggantikan huruf o.
- Link yang tujuannya lain. Di komputer, arahkan kursor ke link tanpa mengkliknya. Di Android, tekan lama link untuk melihat tujuan sebenarnya. Di iPhone, lakukan yang Apple sebut “Tekan lama, ringan” pada link.
- Permintaan data rahasia. Google meminta kamu tidak merespons permintaan sandi, PIN, nomor rekening, nomor kartu kredit, atau nomor KTP lewat email, pesan teks, maupun telepon.
- Salam umum. Pesan yang dibuka dengan sapaan generik, bukan namamu, bisa menjadi tanda bahwa pengirimnya bukan bank atau toko langgananmu.
Microsoft juga mencantumkan ejaan dan tata bahasa buruk sebagai tanda. Tanda ini masih berguna, tetapi jangan dijadikan satu-satunya patokan. Pesan penipuan yang rapi tetap penipuan. Menurut kami, kombinasi yang paling bisa diandalkan adalah dua hal ini: pesan meminta data rahasia dan memaksamu bertindak cepat. Kalau keduanya muncul bersamaan, berhenti dulu.
Satu kebiasaan yang disarankan Google sangat sederhana: jangan masukkan sandi setelah mengklik link di dalam pesan. Buka langsung situs atau aplikasinya. Untuk email keamanan yang mengaku dari Google, kamu bisa memeriksa aktivitas keamanan terbaru langsung di halaman notifikasi Akun Google.
Tiga lapis perlindungan pribadi yang bisa kamu pasang hari ini
Tidak ada satu pengaman yang sempurna dalam keamanan siber. Itu sebabnya kami menyarankan perlindungan berlapis. Kalau satu lapis jebol, lapis berikutnya masih menahan.
Lapis 1: sandi kuat dan berbeda untuk tiap akun
Google menyarankan sandi yang unik untuk setiap akun. Kalau kamu memakai Pengelola Sandi Google, ada fitur Pemeriksaan Sandi yang memberi tahu sandi yang bocor, dipakai ulang, atau lemah. Caranya di browser apa pun:
- Buka passwords.google.com.
- Pilih Buka Pemeriksaan Sandi.
- Pilih Periksa sandi, lalu ganti sandi yang ditandai bermasalah.
Google menjelaskan kombinasi sandi dan nama pengguna yang disusupi tidak aman karena sudah dipublikasikan online, jadi sebaiknya segera diganti. Sebelum membuat sandi baru, kamu bisa menguji kekuatannya di alat cek kekuatan password kami yang bekerja tanpa mengirim sandimu ke internet.
Lapis 2: verifikasi dua langkah di akun penting
Verifikasi dua langkah menambah lapisan keamanan ekstra kalau sandimu dicuri. Menurut kami, akun email layak didahulukan karena akun email biasanya dipakai untuk memulihkan akun lain. Baru membuat akun? Setelah mengikuti panduan membuat email baru, langsung aktifkan fitur ini.
Akun Google (di komputer):
- Buka Akun Google kamu.
- Pilih Keamanan & login.
- Di bagian “Cara Anda login ke Google”, pilih Aktifkan Verifikasi 2 Langkah.
- Ikuti petunjuk di layar.
WhatsApp di Android:
- Ketuk ikon menu, lalu Pengaturan > Akun > Verifikasi dua langkah.
- Aktifkan opsi Nyalakan verifikasi dua langkah.
- Buat kata sandi yang kuat, lalu konfirmasi.
- Masukkan alamat email yang bisa kamu akses dan ketuk Berikutnya, atau ketuk Lewati.
- Ketuk Percayai perangkat ini atau Lewati.
WhatsApp di iPhone: langkahnya sama, hanya jalur awalnya berbeda. Ketuk “Anda” > Akun > Verifikasi dua langkah, lalu lanjutkan dari langkah 2 di atas.
Akun Apple di iPhone: buka Pengaturan, pilih nama kamu, lalu Masuk & Keamanan, dan nyalakan autentikasi dua faktor. Apple menyebut autentikasi dua faktor sudah menjadi metode keamanan default untuk sebagian besar akun, jadi cek saja apakah sudah menyala.
Satu catatan penting dari halaman bantuan Google: kode lewat SMS atau panggilan tetap lebih baik daripada tanpa verifikasi, tetapi rentan terhadap peretasan berbasis nomor telepon. Kalau tersedia, pilih dialog Google di ponsel atau kunci sandi (passkey).
Lapis 3: perangkat dan aplikasi selalu diperbarui
Apple menyebut memperbarui perangkat lunak sebagai salah satu hal terpenting untuk menjaga keamanan produknya. Menurut Apple, pembaruan membawa fitur, pembaruan keamanan, dan perbaikan bug. Jadi menunda update berarti menunda perbaikan keamanan yang sebenarnya sudah tersedia.
Windows 11:
- Pilih Mulai, lalu buka Pengaturan > Windows Update.
- Pilih Periksa pembaruan.
- Kalau ada pembaruan, pilih Unduh & instal, lalu hidupkan ulang perangkat bila diminta.
Masih memakai Windows 10? Microsoft menyatakan dukungan Windows 10 berakhir pada 14 Oktober 2025. Sesudahnya tidak ada lagi perbaikan keamanan gratis lewat Windows Update, kecuali PC yang ikut program Extended Security Updates (ESU) konsumen, yang melindungi Windows 10 sampai 12 Oktober 2027. Aplikasi Keamanan Windows yang terintegrasi di Windows juga menyertakan Microsoft Defender Antivirus dan firewall, dan kamu bisa menjalankan Pindai cepat dari bagian perlindungan virus dan ancaman kalau curiga ada malware.
iPhone: cadangkan dulu perangkatmu ke iCloud atau komputer, sambungkan ke Wi-Fi, lalu buka Pengaturan > Umum > Pembaruan Perangkat Lunak dan ketuk Unduh dan Instal bila tersedia. Di menu yang sama ada Pembaruan Otomatis supaya iPhone memasang update sendiri.
Android: buka aplikasi Setelan, lalu Sistem > Update Software. Halaman bantuan Android mengingatkan bahwa jadwal update berbeda menurut perangkat, produsen, dan operator, jadi nama menunya bisa sedikit berbeda di HP merek lain.
Langkah di bagian ini dicek pada 15 Oktober 2026 terhadap dokumentasi resmi Google, Bantuan Android, WhatsApp, Apple, dan Microsoft yang tercantum di bagian Sumber, bukan diuji di perangkat fisik. Versi yang tertulis di sumber: Windows 11 dan Windows 10 untuk halaman Microsoft, halaman Apple bertanggal 13 Agustus 2026 dan 24 September 2026, sedangkan Google, Bantuan Android, dan WhatsApp mengikuti versi terbaru per halaman bantuan.
Kalau terlanjur kena: langkah pertama yang perlu kamu lakukan
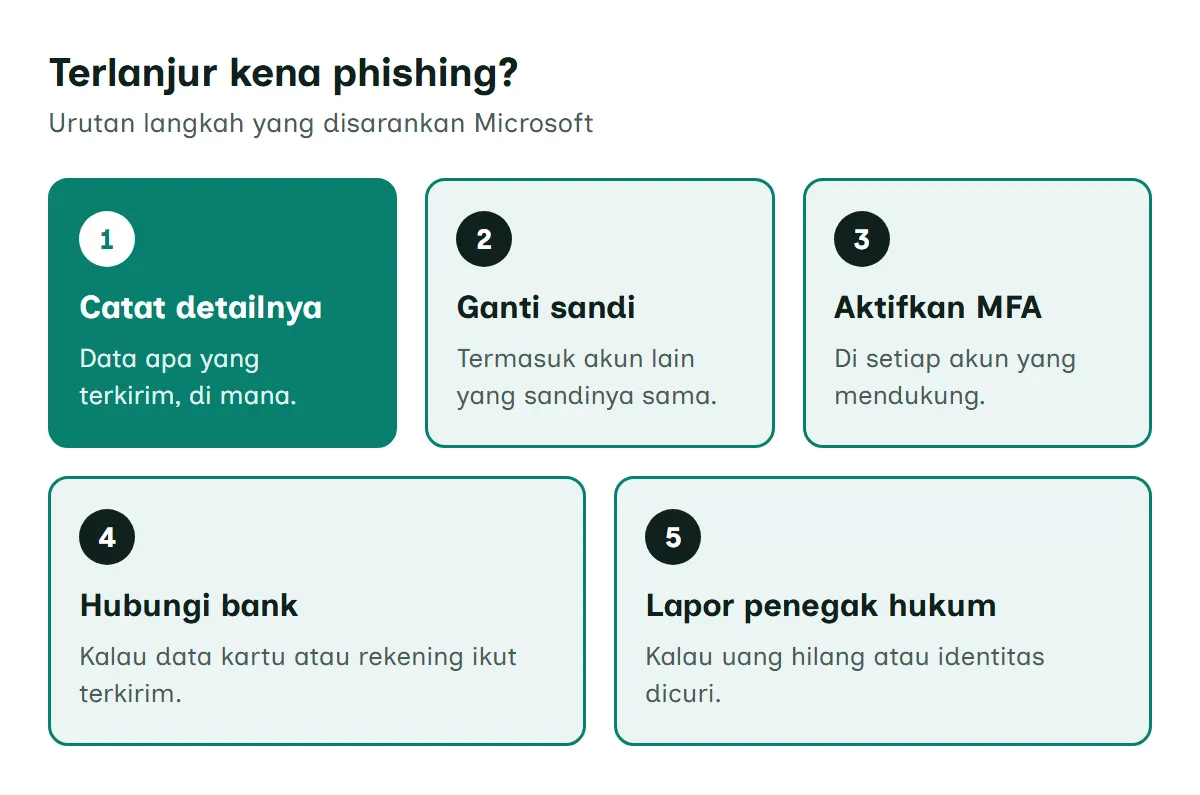
Panik itu wajar, tetapi langkah pemulihannya jangan ditunda. Microsoft menyarankan urutan berikut kalau kamu merasa sudah terkena phishing:
- Catat detailnya selagi masih ingat. Tulis data apa yang sempat kamu berikan, misalnya nama pengguna, nomor rekening, atau sandi, dan di mana kejadiannya.
- Ganti sandi akun yang terdampak. Ganti juga sandi di akun lain yang memakai sandi sama, dan buat sandi berbeda untuk tiap akun.
- Pastikan autentikasi multifaktor aktif di setiap akun yang mendukungnya.
- Hubungi bank atau penerbit kartu kalau kamu sempat membagikan informasi kartu kredit atau rekening.
- Laporkan ke penegak hukum kalau kamu kehilangan uang atau menjadi korban pencurian identitas.
Kalau uang sudah terkirim: lapor IASC OJK, lalu buat laporan polisi
Untuk korban penipuan yang uangnya sudah berpindah, Indonesia Anti-Scam Centre (IASC) milik OJK menyebut dua hal yang wajib dilakukan segera:
- Lapor ke IASC lewat portalnya untuk jalur penanganan keuangan, yaitu upaya pemblokiran rekening.
- Buat laporan polisi di kantor polisi terdekat untuk jalur proses hukum.
IASC menegaskan laporan ke IASC tidak menggantikan laporan polisi, jadi keduanya perlu dilakukan. Sebelum melapor, kumpulkan bukti transfer, data rekeningmu, data rekening penipu, dan bukti percakapan. IASC juga menulis bahwa kecepatan melapor menentukan peluang sisa dana dibekukan, dan bahwa melapor tidak menjamin uang pasti kembali. Kalau penipuannya lewat kode verifikasi WhatsApp, panduan kode OTP dan penipuan WhatsApp di bagian Artikel terkait membahas cara memulihkan akunnya.
Untuk akun WhatsApp yang diambil alih, Pusat Bantuan WhatsApp menjelaskan satu hal penting: mengganti kata sandi tidak akan mengeluarkan orang lain dari akunmu. Satu-satunya cara adalah mendaftarkan ulang akun memakai kode 6 digit yang dikirim ke nomormu. Setelah itu, beri tahu teman dan keluarga karena pelaku bisa saja menyamar sebagai kamu di chat pribadi maupun grup.
Kalau perangkatmu sendiri yang terasa tidak beres dan kamu berencana mengatur ulang HP, ikuti panduan reset HP dan pastikan datamu sudah dicadangkan lebih dulu. Menurut kami, cadangan yang rutin juga menjadi bekal penting menghadapi ransomware, karena file yang terkunci masih punya salinan.
Melapor insiden siber ke BSSN
Negara punya kanal resmi untuk laporan dari masyarakat. Pusat Kontak Siber BSSN menerima laporan insiden siber dari masyarakat, instansi pemerintah, sektor swasta, maupun individu pengguna internet di Indonesia.
Contoh insiden yang bisa dilaporkan menurut BSSN:
- peretasan website,
- phishing (penipuan lewat tautan atau email palsu),
- penyebaran malware atau ransomware,
- penyalahgunaan data pribadi,
- serangan DDoS,
- akses ilegal ke sistem.
Kanal layanannya adalah email bantuan70@bssn.go.id, WhatsApp dan telepon seluler 0811-1065-2018, saluran khusus 183, Telegram Id_SIRTII, dan portal Aduan Siber di aduansiber.bssn.go.id. Siapkan identitas seperti foto KTP, SIM, atau paspor, serta formulir layanan Pusat Kontak Siber. BSSN mencantumkan verifikasi persyaratan paling lambat 24 jam sejak dokumen diterima, dan respons analisis awal paling lambat 72 jam sejak permohonan dinyatakan valid.
Jenis layanan yang dicantumkan BSSN di halaman itu adalah Aduan Siber dan Diseminasi Informasi. Kalau ada uang yang hilang, tetap hubungi bank, lapor ke IASC, dan buat laporan polisi seperti dijelaskan di atas. Menurut kami, dua jalur ini saling melengkapi, bukan saling menggantikan.
Tren keamanan siber: dari sandi menuju kunci sandi
Kalau ada satu tren keamanan siber yang paling terasa dampaknya bagi pengguna biasa, menurut kami itu adalah pergeseran dari sandi ke kunci sandi (passkey). Google menjelaskan kunci sandi memungkinkan kamu login dengan sidik jari, pemindaian wajah, atau kunci layar perangkat. Kunci sandi hanya ada di perangkatmu, tidak bisa dituliskan, dan tidak bisa tidak sengaja diberikan kepada pihak tidak bertanggung jawab. Google juga menyebut kunci sandi dan kunci keamanan hardware melindungi akun dari serangan phishing.
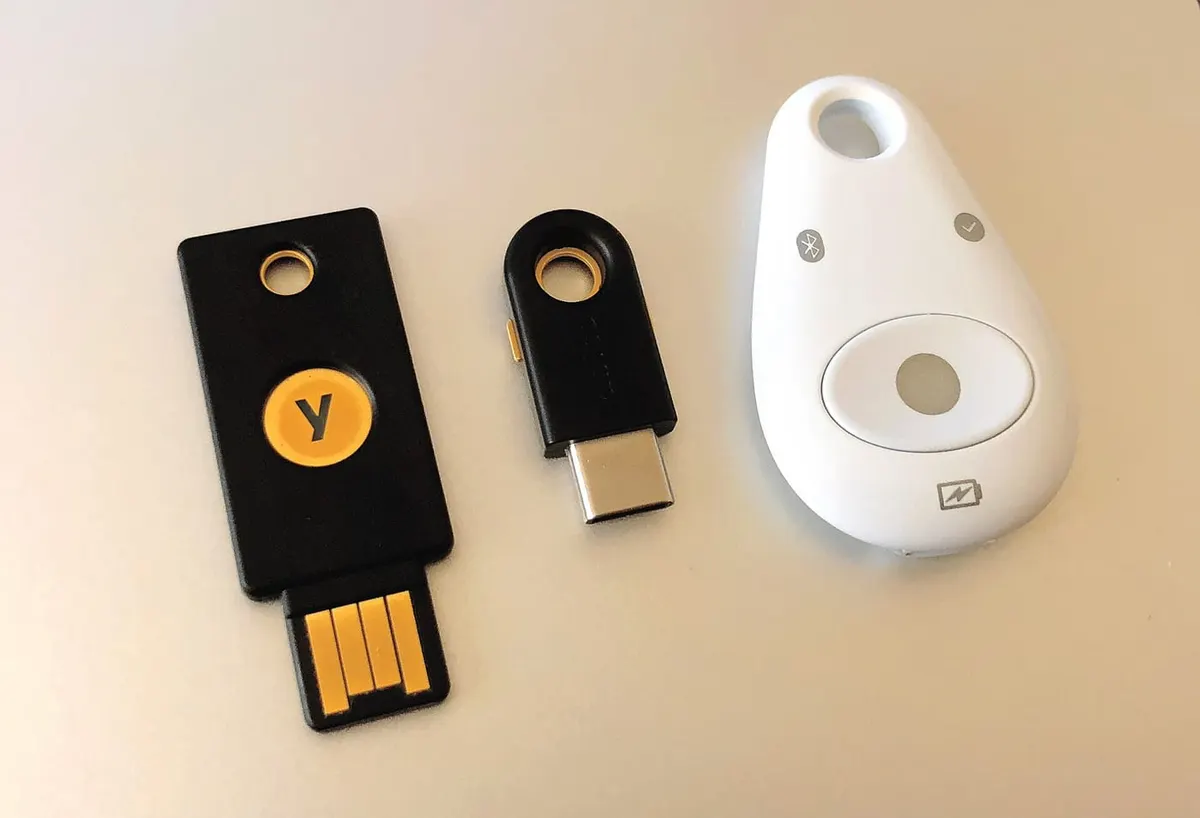
Microsoft bergerak ke arah yang sama dengan opsi akun tanpa kata sandi, lalu masuk memakai aplikasi Microsoft Authenticator, Windows Hello, atau kunci keamanan fisik. Arahnya jelas: makin sedikit rahasia yang bisa diketik dan dibagikan, makin sulit pula penipu membujukmu menyerahkannya.
Prinsip dasarnya tetap sama selama peralihan ini: jangan serahkan kode, jangan masukkan sandi lewat link kiriman, dan pasang perlindungan berlapis.
Kesimpulan
Keamanan siber adalah urusan bersama, dari lembaga seperti BSSN sampai kebiasaan kecil di HP-mu. Mulai dari tiga lapis dasar: sandi kuat dan berbeda untuk tiap akun, verifikasi dua langkah di akun email dan WhatsApp, serta update perangkat yang tidak ditunda. Tambahkan satu kebiasaan: berhenti sejenak setiap kali ada pesan yang meminta data rahasia sambil mendesakmu. Kalau terlanjur kena, ganti sandi, aktifkan verifikasi, hubungi bank bila perlu, lalu laporkan ke Pusat Kontak Siber BSSN.
Pertanyaan yang sering diajukan
Apa itu keamanan siber dalam bahasa sederhana?
Keamanan siber adalah semua upaya menjaga perangkat, jaringan, akun, dan data supaya tidak dirusak, dicuri, atau disalahgunakan, sekaligus memulihkannya kalau terjadi gangguan. Untuk pengguna biasa, wujudnya antara lain sandi yang kuat, verifikasi dua langkah, pembaruan perangkat, dan kewaspadaan terhadap pesan penipuan.
Apa bedanya keamanan siber dengan keamanan informasi?
Glosarium NIST mencatat istilah cybersecurity menggantikan istilah information assurance di banyak dokumen kebijakan pemerintah Amerika Serikat pada 2014, tetapi istilah keamanan informasi dan keamanan komputer masih dipakai sesuai cakupannya. Secara praktis, keamanan siber menekankan perlindungan sistem dan komunikasi elektronik beserta informasi di dalamnya.
Bolehkah kode OTP dibagikan ke orang yang mengaku petugas?
Tidak. Google meminta kamu tidak pernah membagikan kode verifikasi kepada siapa pun karena scammer bisa memakainya untuk mengambil alih akun, dan Google tidak akan menelepon untuk memverifikasi kode. WhatsApp juga meminta kode pendaftaran tidak dibagikan, bahkan ke teman atau keluarga.
Ke mana melapor insiden siber di Indonesia?
BSSN menyediakan Pusat Kontak Siber untuk menerima laporan insiden siber dari masyarakat. Kanalnya antara lain email bantuan70@bssn.go.id, WhatsApp atau telepon 0811-1065-2018, saluran khusus 183, dan portal Aduan Siber di aduansiber.bssn.go.id.
Apakah Windows 10 masih aman dipakai?
Microsoft menyatakan dukungan Windows 10 berakhir pada 14 Oktober 2025. Setelah tanggal itu tidak ada lagi perbaikan keamanan gratis lewat Windows Update, kecuali PC yang ikut program Extended Security Updates (ESU) konsumen, yang melindungi Windows 10 sampai 12 Oktober 2027. PC tetap berfungsi, tetapi Microsoft menyarankan pindah ke Windows 11. Di Windows 11, perangkat masih menerima pembaruan keamanan lewat Windows Update.
Apakah verifikasi dua langkah lewat SMS masih aman?
Menurut halaman bantuan Google, semua bentuk Verifikasi 2 Langkah meningkatkan keamanan akun, tetapi kode lewat SMS atau panggilan bisa rentan terhadap peretasan berbasis nomor telepon. Dialog Google, aplikasi pembuat kode, atau kunci sandi memberi perlindungan yang lebih baik.
Apa saja contoh ancaman keamanan siber yang sering dialami pengguna biasa?
Yang paling sering adalah phishing lewat email atau chat, rekayasa sosial untuk mencuri kode OTP, malware termasuk ransomware yang mengunci file, dan sandi lemah atau bocor yang dipakai ulang di banyak akun. Sebagian besar bisa dicegah dengan sandi unik, verifikasi dua langkah, dan pembaruan perangkat.
Apa itu kunci sandi atau passkey?
Kunci sandi adalah cara login tanpa mengetik sandi, memakai sidik jari, pemindaian wajah, atau kunci layar perangkat. Google menjelaskan kunci sandi hanya ada di perangkatmu dan tidak bisa tidak sengaja diberikan ke penipu, sehingga ikut melindungi akun dari phishing.
Sumber
- Pengantar Strategi Keamanan Siber Nasional (Badan Siber dan Sandi Negara (BSSN))bssn.go.id
- cybersecurity - Glossary (NIST Computer Security Resource Center)csrc.nist.gov
- Pusat Kontak Siber (Badan Siber dan Sandi Negara (BSSN))bssn.go.id
- Menghindari & melaporkan email phishing (Bantuan Gmail)support.google.com
- Lindungi diri Anda dari pengelabuan (Microsoft Support)support.microsoft.com
- Mengaktifkan Verifikasi 2 Langkah (Bantuan Akun Google)support.google.com
- Cara Mengelola Pengaturan Verifikasi Dua Langkah (Pusat Bantuan WhatsApp)faq.whatsapp.com
- Autentikasi dua faktor untuk Akun Apple (Apple Support)support.apple.com
- Menginstal pembaruan Windows (Microsoft Support)support.microsoft.com
- Memperbarui iPhone atau iPad (Apple Support)support.apple.com
- Memeriksa & mengupdate versi Android Anda (Bantuan Android)support.google.com
- malware - Glossary (NIST Computer Security Resource Center)csrc.nist.gov
- Ransomware 101 (Cybersecurity and Infrastructure Security Agency (CISA))cisa.gov
- Mengubah sandi yang telah dibobol di Akun Google Anda (Bantuan Akun Google)support.google.com
- Cara Memulihkan Akun yang Disusupi (Pusat Bantuan WhatsApp)faq.whatsapp.com
- Tetap terlindungi dengan aplikasi Keamanan Windows (Microsoft Support)support.microsoft.com
- social engineering - Glossary (NIST Computer Security Resource Center)csrc.nist.gov
- Cara membantu menjaga akun Microsoft Anda tetap aman (Microsoft Support)support.microsoft.com
- Indonesia Anti-Scam Centre (IASC) (Otoritas Jasa Keuangan)iasc.ojk.go.id
Artikel terkait
Cara Reset HP ke Setelan Pabrik dengan Aman (Android dan iPhone)
Kode OTP WhatsApp: Kenapa Tidak Boleh Dibagikan dan Cara Mengenali Penipuan
Tim Redaksi Jelajah TeknologiIlustrasi: Jelajah TeknologiAplikasi AI Gratis yang Resmi dan Aman Dipakai: ChatGPT, Gemini, Claude, Copilot, dan Lainnya
Tim Redaksi Jelajah TeknologiIlustrasi: Jelajah TeknologiCara Membuat Google Docs di HP Android, iPhone, dan Laptop
Tim Redaksi Jelajah TeknologiIlustrasi: Jelajah Teknologi